Einstein confirma ocorrência de incidente
Einstein confirma breach sem detalhar vetor ou escopo; dados sensíveis de saúde e obrigação de notificação à ANPD estão em aberto
 ·11 de out. de 2026
Mais recentes

Polícia Federal deflagra operação contra grupo investigado por ransomware e extorsão
PF deflagra operação contra grupo de ransomware ativo no Brasil; alvo e extensão do ataque não divulgados
Intrusão via documento contaminado paralisa sistemas no TJMT
Documento contaminado derrubou sistemas do TJMT, paralisando operações judiciais e expondo fragilidade nos controles de endpoint do setor público

Hacker afirma ter publicado milhares de documentos da Força Aérea Brasileira
Grupo Grim publica documentos da FAB; exposição compromete dados operacionais e eleva risco institucional para o setor governamental

Lazarus mira setor de defesa e aeroespacial no Brasil com zero-day do Windows
Lazarus explorou zero-day no Windows para comprometer setor de defesa/aeroespacial no Brasil em operação de espionagem com exfiltração de dados
Ataque de supply chain atinge Prefeituras e Câmaras
Fornecedor compartilhado comprometido afetou câmaras e prefeituras do ES; vetor único impactou múltiplos órgãos públicos simultaneamente
Grupo Armored Likho lança nova arma cibernética BusySnake Stealer
Armored Likho implanta BusySnake Stealer em Governo e Energia para exfiltrar credenciais de endpoints comprometidos

ClickFix Campaign Generated Via AI Delivers SmartRAT
Campanha ClickFix com iscas geradas por IA entrega SmartRAT a alvos do setor financeiro, expondo credenciais e acesso remoto

Phishing usa nome do Zé Delivery com 400 domínios falsos
400 domínios falsos exploram a marca Zé Delivery em campanha de phishing expondo usuários a roubo de dados e credenciais

ANPD abre processo contra Isac após ataque hacker expor dados de 500 mil pacientes
Ransomware no Isac expõe dados de 500 mil pacientes e desencadeia processo administrativo da ANPD por descumprimento da LGPD
Armored Likho mira governo e energia no Brasil com Stealer
APT Armored Likho usa stealer via spear phishing para exfiltrar credenciais de governo e setor elétrico brasileiro

Setor elétrico e órgãos públicos no Brasil entram no radar de novo grupo hacker
Grupo Armored Likho opera APT contra setor elétrico e órgãos públicos no Brasil com foco em espionagem e infraestrutura crítica

NAIC informa que dados públicos foram roubados na violação do PeopleSoft pelo ShinyHunters
ShinyHunters violou o PeopleSoft da NAIC via zero-day e exfiltrou dados públicos, expondo membros do setor regulatório de seguros dos EUA
Grupo de reguladores de seguros NAIC sofre ataque em hack do Oracle PeopleSoft
ShinyHunters violou a NAIC via Oracle PeopleSoft, expondo dados regulatórios do mercado segurador norte-americano

Pesquisadores demonstram ataque Claude usando repositórios falsos para invadir máquinas de desenvolvedores
Repositórios maliciosos exploram prompt injection no Claude Code para executar comandos em máquinas de desenvolvedores sem autenticação
Hackers exploram falha crítica no Oracle E-Business em novos ataques
CVE crítica no Oracle E-Business Suite em exploração ativa expõe ERPs dos setores financeiro, industrial e governamental a acesso não autorizado
Falha crítica da SimpleHelp é explorada para implantar novo malware stealing
Falha crítica no SimpleHelp permite implantação de infostealer e malware orquestrador em endpoints corporativos via acesso remoto comprometido

Nissan revela vazamento de dados de funcionários relacionado a ataques zero-day da Oracle
ShinyHunters explorou zero-day Oracle na Nissan e exfiltrou dados de funcionários; patch cycle longo em ambientes industriais amplia exposição

Vulnerabilidade crítica no Gemini CLI permite execução de código por atacantes
Vulnerabilidade crítica no Gemini CLI expõe pipelines CI/CD a RCE; ambientes com a ferramenta ativa devem ser isolados até patch disponível

Vulnerabilidade RCE em Microsoft 365 é explorada por meio de arquivo Excel malicioso
RCE ativa no Microsoft 365 via Excel malicioso expõe endpoints corporativos a controle remoto sem necessidade de privilégios elevados

Hackers exploram vulnerabilidade crítica do Oracle E-Business Suite em ataques
Vuln. crítica no Oracle EBS explorada ativamente permite RCE sem autenticação, expondo dados corporativos de ERPs sem patch aplicado

Novo ataque com código Claude concede controle total dos sistemas de desenvolvedores
Exploit no Claude Code concede controle total sobre ambientes de desenvolvedores, expondo repositórios, pipelines e supply chain de software

EvilTokens realiza phishing em financeiras dos EUA e Europa com código “fantasma”
EvilTokens usa "ghost code" para bypassar MFA via AiTM e sequestrar sessões em financeiras dos EUA e Europa; escopo não divulgado

Nissan Confirma Vazamento de Dados Após Ataques 0-Day do Oracle PeopleSoft
ShinyHunters explorou zero-day no Oracle PeopleSoft da Nissan, exfiltrando dados corporativos em breach confirmado pela montadora
Defesa Civil inclui VPN e Gov.br na segurança de alertas
Canal de alertas da Defesa Civil operou sem integridade garantida; órgão adota VPN e Gov.br após falha em infraestrutura crítica de emergência
PTC Windchill: primeira exploração ativa de falha crítica confirmada
RCE crítica no PTC Windchill em exploração ativa expõe dados PLM e integração OT/ERP em ambientes industriais sem patch aplicado
Cedro Textil sofre ataque cibernético e aciona resposta
Cedro Textil confirma breach e aciona resposta; extensão do comprometimento não divulgada, operações afetadas
CPF teria sido usado como senha em invasão ao sistema da Defesa Civil
Defesa Civil teve sistema invadido via senha igual ao CPF do usuário, expondo falha crítica de política de autenticação em infraestrutura gov
Perfil no X reivindica ataque a sistema de alertas
@mizantropiaz reivindica acesso ao sistema de alertas da Defesa Civil, comprometendo canal crítico de resposta a emergências
Fabricante brasileira S.Y.L Pastilhas sofre vazamento de dados corporativos
S.Y.L Pastilhas tem dados internos exfiltrados e expostos no submundo digital, com risco de fraudes contra sua cadeia de fornecedores
Empresa Sitran de Belo Horizonte é listada como vítima de ransomware em site de vazamentos
Sitran (BH) listada em portal de ransomware após exfiltração de documentos técnicos de sistemas de sinalização urbana
Grupo KillSec intensifica ataques de ransomware contra o setor de saúde no Brasil
KillSec compromete fornecedora de software médico no Brasil e exfiltra dados de pacientes de dezenas de clínicas via supply chain
Gigante do agronegócio Grupo Alvorada é listado como vítima de ataque de ransomware
Grupo Qilin reivindica ataque ao Grupo Alvorada; dados corporativos e financeiros exfiltrados com risco de publicação na dark web
Grupo Black Basta ataca indústria metalúrgica brasileira e interrompe produção
Black Basta paralisou produção da MetalBR via phishing ao time de engenharia; rede administrativa criptografada e dados exfiltrados
Prefeitura de Campinas sofre ataque cibernético e suspende serviços digitais
LockBit 3.0 paralisou serviços digitais de Campinas via falha em e-mail exposto; ausência de backup offline bloqueou recuperação
Novo Trojan bancário 'PixStealer' utiliza acessibilidade do Android para desviar fundos
Trojan Android manipula transações PIX em tempo real via Accessibility Service, desviando fundos sem alerta visível ao usuário
Ataque de Magecart em e-commerce brasileiro expõe dados de 150 mil clientes
Script de terceiro comprometido expôs dados de 150 mil clientes da VarejoTotal por 10 dias; empresa responde a investigação sob a LGPD
Entidades governamentais brasileiras são alvo de nova onda de ciberespionagem
APT compromete órgãos do governo brasileiro via spear-phishing, exfiltrando documentos estratégicos com malware indetectável por antivírus
Trojan bancário Grandoreiro inicia nova campanha visando usuários no Brasil
Grandoreiro retorna com infraestrutura renovada e overlay de navegador para roubo de credenciais bancárias em tempo real no Brasil
Falha zero-day em VPNs da Check Point é explorada em ataques contra redes brasileiras
CVE-2024-24919 em gateways Check Point expõe hashes de credenciais sem autenticação, com exploração ativa confirmada em redes brasileiras
Novo malware Android intercepta transferências PIX e desvia valores em bancos brasileiros
Variante do Grandoreiro adultera destinatário PIX via API de acessibilidade Android; transação chega autorizada ao banco sem alerta ao usuário
Ticket Log investiga possível incidente cibernético após queda de sistemas transacionais
Ticket Log tem sistemas transacionais fora do ar em escala nacional; cartões de combustível e gestão de frotas inoperantes sem causa confirmada
Governo do Ceará interrompe serviços da Sefaz para conter ataque cibernético
Sefaz-CE suspende sistemas tributários após intrusão em rede interna; emissão de NF-e paralisada e dados fiscais de contribuintes em risco
Cibercriminosos exploram falha no Veeam para neutralizar backups de empresas brasileiras
EstateRansomware explora CVE-2024-29849 no Veeam para destruir backups antes do ataque, eliminando recuperação sem pagamento de resgate
Vulnerabilidade crítica com nota máxima no Ivanti Sentry ameaça infraestrutura no Brasil
CVE CVSS 10.0 no Ivanti Sentry permite RCE sem autenticação, expondo credenciais e perímetro de organizações brasileiras em Tecnologia, Governo e Financeiro

Grupo RansomHub reivindica ataque à Sociedade Brasileira de Cirurgia Plástica
RansomHub reivindica ataque à SBCP com exfiltração de prontuários e dados de associados, expondo risco regulatório direto sob a LGPD
CISA dá 3 dias para que órgãos federais corrijam falha em VPN da Check Point
Grupo Qilin explora falha em VPN Check Point para acesso inicial; CISA impõe correção em 3 dias a órgãos federais dos EUA
DINUM sofre violação em ataque de sequestro de contas
DINUM tem serviço de mensageria interministerial comprometido via Account Takeover, expondo comunicações sensíveis do governo francês
Suposto vazamento da Serasa Experian volta a circular em fóruns de cibercrime
Dados da Serasa Experian reaparecem na dark web; CPFs e históricos financeiros expõem KYC estático de instituições financeiras a fraudes em escala
Ataque hacker paralisa sistemas da Prefeitura de Contagem e afeta serviços municipais
Prefeitura de Contagem ficou 14 dias com sistemas paralisados após intrusão que redirecionou domínios oficiais e suspendeu serviços municipais
Grupo LockBit 5 reivindica ataque de ransomware contra gigante do agronegócio Grupo Detoni
LockBit 5.0 reivindica ataque ao Grupo Detoni com extorsão dupla, ameaçando vazar dados e paralisar operações agroindustriais
Nova falha crítica no PHP ameaça servidores Windows de empresas no Brasil
CVE-2024-4577 permite RCE sem autenticação em PHP/CGI no Windows; exploração ativa expõe servidores de Tecnologia, Educação e Varejo no Brasil
Grupo Cactus vaza dados da gigante do cimento Intercement após ataque
Cactus criptografou sistemas e exfiltrou dados da Intercement via VPN vulnerável, expondo operações industriais e documentos corporativos
Vulnerabilidade em gateways Check Point é explorada em empresas no Brasil
CVE-2024-24919 em gateways Check Point é explorada no Brasil para extração de credenciais e acesso lateral a redes corporativas
Grupo de ransomware Qilin lista empresa brasileira Complastex em portal de vazamentos
Qilin lista Complastex em portal de vazamentos após ransomware com dupla extorsão; dados exfiltrados sob ameaça de publicação
Brecha na Snowflake expõe dados de funcionários do Santander Brasil
UNC5537 usou credenciais sem MFA para acessar Snowflake do Santander e expor dados de RH de funcionários no Brasil
Invasão à infraestrutura da C&M Software resulta em desvio de R$ 813 milhões via Pix
Insider na CMSW vendeu acesso privilegiado; R$ 813 mi desviados via manipulação de certificados em contas de reserva no Banco Central
PF prende 25 suspeitos de desviar R$ 813 milhões via Pix após invasão de sistemas
Insider em fornecedora de tecnologia bancária viabilizou desvio de R$ 813 mi via Pix; valores convertidos em cripto em menos de 12h
iFood nega vazamento de 43 milhões de dados
iFood nega vazamento de 43 mi de registros; vetor não confirmado, risco regulatório LGPD ativo e superfície de ataque exposta
Unimed Pelotas sofre incidente cibernético e tem dados listados em site de vazamentos
Unimed Pelotas tem dados listados em site de ransomware, expondo prontuários de pacientes e gerando risco imediato de notificação à ANPD por violação LGPD
Grupo Noroaco é vítima de ransomware e tem operações industriais ameaçadas
Noroaco (siderurgia) confirmada como vítima de ransomware; dados operacionais e financeiros comprometidos com risco de paralisação produtiva
Fintech Listo sofre ataque via Pix e bloqueia saques preventivamente
Listo tem operações Pix comprometidas, bloqueia saques e aciona alerta do Banco Central após exploração na camada de pagamento
Varejista brasileira VX Case é listada por grupo de ransomware após invasão de sistemas
VX Case é listada em portal de ransomware com indícios de exfiltração de dados de clientes e risco de notificação à ANPD
Grupo Qilin lista empresa brasileira Complastex em site de vazamentos de ransomware
Qilin lista Complastex em portal de vazamentos após ransomware com extorsão dupla, expondo dados e continuidade operacional

Grupo The Gentlemen explora 14 mil dispositivos FortiGate vulneráveis no Brasil
The Gentlemen opera 14.700 acessos FortiGate comprometidos no Brasil para ransomware em massa com exfiltração prévia de dados
iFood gerencia incidente de dados sob diretrizes da LGPD após rumores de vazamento
iFood nega vazamento de 43 mi de usuários, mas histórico de acesso indevido por terceiros expõe falha crítica em gestão de privilégios
Secretaria de Saúde de Mato Grosso sofre sequestro de 200 terabytes por ransomware
SES-MT teve 200 TB sequestrados por ransomware via credenciais comprometidas; resgate de US$ 500 mil exigido e sistemas paralisados
Vazamento no iFood expõe dados de 1,2 milhão de usuários brasileiros
iFood confirma brecha em fornecedor terceiro: 1,2 mi de usuários com cadastro e histórico de pedidos expostos; pagamentos não acessados
Falha em VPN da Check Point é explorada em ataques contra órgãos públicos brasileiros
Zero-day em VPN Check Point explorado contra órgãos públicos brasileiros; bypass de autenticação abre caminho para ransomware
Grupo RansomHub inclui operadora de logística brasileira em lista de vítimas
RansomHub exfiltrou 450 GB da Translog Brasil via VPN sem MFA e comprometeu backups, causando interrupção parcial no rastreamento de cargas
Criminosos usam álbum da Copa de 2026 como isca em rede massiva de fraude via Pix
222+ domínios falsos exploram Copa 2026 para capturar chaves Pix e dados bancários; infraestrutura em nuvem dificulta bloqueio
Grupo TA2725 foca no Brasil em campanha massiva com malware bancário Astaroth
TA2725 usa Astaroth com LOLBins para exfiltrar credenciais bancárias no Brasil via phishing em português gerado por IA
Ataque cibernético derruba sistemas e serviços da Prefeitura de Balneário Camboriú
Invasão derrubou portais e atendimento da Prefeitura de Balneário Camboriú; servidores isolados e recuperação iniciada via backup
Vazamento no sistema do INSS expõe dados de 2,8 milhões de brasileiros
Falha de controle de acesso em API do INSS expôs 2,8 mi de CPFs; 52 mil beneficiários ativos com risco direto de fraude de identidade
BTMOB: novo RAT para Android controla dispositivos
BTMOB RAT compromete Android via phishing, expondo credenciais e tokens MFA — risco direto a operações fintech e ambientes corporativos móveis
Ransomware Qilin reivindica ataque contra empresa Kennedy, McLaughlin & Associates
Qilin compromete Kennedy, McLaughlin & Associates via gateway de rede e aplica dupla extorsão com risco de propagação a parceiros B2B
Grupo Medusa inclui empresa brasileira Savassi Alimentos em site de vazamentos
Medusa lista Savassi Alimentos em portal de vazamentos com prazo de resgate ativo e risco de exposição de dados corporativos
Grupo Exitium ameaça vazar dados da Marborges Agroindustria após invasão
Exitium invade Marborges Agroindustria, exfiltra dados operacionais e de funcionários e ameaça vazamento público na dark web
Mercado de DDoS como Serviço cresce com ataques a partir de US$5
DDoS-as-a-Service a partir de US$5 amplia volume de ataques contra Tecnologia, Fintech e Energia, elevando risco de indisponibilidade
Ransomware utiliza tarefa agendada do sistema para criptografar unidades locais
The Gentlemen usa Task Scheduler do Windows para criptografar unidades locais, reduzindo detecção em Saúde, Educação e Logístico
Grupo Bimbo é listado por ransomware Medusa com ameaça de vazamento de dados
Medusa lista Grupo Bimbo com dados financeiros e estratégicos da América Latina exfiltrados e exige resgate milionário
Grupo TA2725 intensifica ataques com malware Astaroth contra bancos brasileiros
TA2725 usa Astaroth fileless para capturar credenciais bancárias em memória, sem rastros em disco, escalando fraudes no setor financeiro
Novo trojan bancário BTMOB ataca usuários de Android no Brasil e México
BTMOB RAT via MaaS intercepta tokens bancários em Android no Brasil, viabilizando fraudes sem conhecimento técnico do atacante
Grupo SpaceBears ataca gigante de cosméticos Filabé e exige resgate
SpaceBears criptografou sistemas da Filabé e exfiltrou fórmulas e dados de clientes em ataque de dupla extorsão contra indústria de skincare
Empresa agroindustrial Grupo Alvorada é vítima de ataque do grupo TheGentlemen
TheGentlemen lista Grupo Alvorada em ataque de ransomware com foco em paralisar ERP e operações de distribuição de alimentos
Controladoria Geral do Espírito Santo é listada em site de vazamento de ransomware
SECONT-ES listada em site de ransomware; dados de auditoria e controle interno estadual sob risco de exfiltração e publicação
Grupo criminoso ataca Marborges Agroindustria e ameaça vazar dados sensíveis
Marborges é vítima de ransomware com exfiltração confirmada; atacantes ameaçam vazamento público de dados corporativos sensíveis
Operação policial mira grupo que invadiu sistemas de pagamento em Brasília
Fintech em Brasília teve 8 mil cadastros vazados após ransomware em servidores expostos e recusa de resgate de R$ 400 mil
Ataque à infraestrutura da C&M Software resulta em desvio de R$ 813 milhões
Ataque à fornecedora C&M Software desviou R$ 813 mi via credenciais privilegiadas e ausência de segmentação em ambiente Pix
Fraudes com CPFs vazados atingem usuários das plataformas TotalPass e Wellhub
CPFs de megavazamentos usados via bots para criar contas fraudulentas no TotalPass e Wellhub por ausência de verificação de identidade no cadastro
Ataques de varredura contra APIs da SonicWall registram alta crítica
Varreduras contra APIs SonicWall crescem 46x em 24h, mirando firewalls e VPNs corporativos com firmware desatualizado ou mal configurado
Malware bancário Astaroth usa novo worm de WhatsApp para infectar brasileiros
Astaroth usa worm Python no WhatsApp Web para distribuir trojan bancário e bypassar 2FA em transações de usuários brasileiros

Grupo Shadow-Aether-064 usa agentes de IA para atacar bancos brasileiros
Shadow-Aether-064 usa IA para automatizar ataques a bancos brasileiros, adaptando scripts às defesas em segundos e exfiltrando dados em tempo real
Dataprev confirma vazamento de 2,8 milhões de CPFs em sistemas do INSS
Falha no Meu INSS expõe 2,8 mi de CPFs; 52 mil segurados ativos com risco imediato de fraude de identidade e crédito indevido
Falha na KnowledgeDeliver é explorada como zero-day para instalar web shells
Zero-day na KnowledgeDeliver permitiu instalação de web shells com acesso remoto persistente a servidores de plataforma educacional
Microsoft Defender isola automaticamente dispositivos comprometidos para conter ransomware
Ransomware compromete empresa de tecnologia; Microsoft Defender isola endpoints automaticamente para conter propagação lateral na rede corporativa
Vulnerabilidade no Microsoft SharePoint Server permite ataques de execução remota de código
CVE crítica no SharePoint permite RCE via falha de autenticação; servidores sem patch aplicado estão com superfície de ataque ativa
Hackers ligados à China atacam roteadores de borda no Sudeste Asiático com implante Linux
APT chinesa implanta backdoor Linux em roteadores de borda no Sudeste Asiático, obtendo controle persistente sobre redes de Governo e Tecnologia
Quasar Linux RAT ataca desenvolvedores com execução sem arquivo e rootkit eBPF
Quasar Linux RAT usa eBPF e execução em memória para acesso persistente a máquinas de desenvolvedores, contornando EDRs tradicionais
Vulnerabilidades no BIND 9 expõem servidores a exploits remotos
Vulnerabilidades no BIND 9 permitem RCE via pacotes DNS malformados, expondo infraestrutura crítica de redes corporativas e governamentais
Como Tier 1 pode processar alertas três vezes mais rápido com inteligência de ameaças
Ransomware em empresa de tecnologia explorou falha na triagem de alertas; resposta lenta ampliou janela de exposição operacional
Multiple Angular Language Service Extension Vulnerabilities Enable RCE Attacks
Falhas no Angular Language Service expõem ambientes de desenvolvimento a RCE, com risco direto a pipelines de software e ativos internos
Dataprev confirma vazamento de 2,8 milhões de CPFs em sistemas do INSS
Falha no Meu INSS expõe 2,8 mi de CPFs via acesso indevido; 52 mil segurados ativos com risco imediato de fraude de identidade
Grupo LockBit lista empresa de logística Savitar como nova vítima de ransomware
LockBit 3.0 lista Savitar com dados operacionais exfiltrados e prazo de extorsão ativo, expondo cadeia logística a vazamento
Prefeitura de Almirante Tamandaré sofre ataque hacker e suspende serviços administrativos
Ransomware derruba sistemas da Prefeitura de Almirante Tamandaré; emissão de NF e atendimento ao cidadão suspensos
Malware InvisibleFerret agora é distribuído como arquivos .pyd e .so para evitar detecção
Void Dokkaebi distribui InvisibleFerret como .pyd e .so para evadir detecção em alvos dos setores financeiro, tecnologia e governo
Novas vulnerabilidades do 7-Zip permitem execução de código arbitrário e comprometimento de sistemas
CVEs no 7-Zip permitem RCE via arquivos maliciosos; ambientes com uso automatizado do software são superfície de ataque direta
JD Consultores sofre intrusão cibernética com potencial impacto no ecossistema PIX
Intrusão na JD Consultores expõe infraestrutura de mensageria PIX e coloca múltiplas instituições financeiras em risco de supply chain
Brasil possui 13 servidores VPN Ivanti vulneráveis a exploração crítica de zero-day
13 servidores VPN Ivanti no Brasil sem patch crítico expõem redes a RCE e bypass de autenticação explorados ativamente
Justiça investiga desvio de R$ 800 milhões em ataque contra infraestrutura do PIX
Fornecedor de middleware bancário comprometido permitiu desvio de R$ 800 mi via PIX; vetor: supply chain no núcleo do SPB
Caixa Econômica Federal revela prejuízo de R$ 20 milhões após invasão ao Caixa Tem
Caixa Tem sofreu ATO em larga escala com saques fraudulentos de benefícios sociais, gerando prejuízo confirmado de R$ 20 milhões
Grupo Dragonforce ataca FGV e vaza 1,5 TB de dados de alunos e professores
Dragonforce exfiltrou 1,52 TB da FGV via dupla extorsão; credenciais comprometidas por infostealer apontadas como vetor de acesso inicial
Exploit RTF instala RAT conhecido como uWarrior
Exploit em RTF instala RAT uWarrior via RCE, expondo sistemas de tecnologia, financeiro e governo a acesso remoto persistente
AMOS Stealer delivered via Cursor AI agent session
AMOS Stealer entregue via Cursor AI exfiltra credenciais de desenvolvedores; vetor explora confiança em agentes de IA no ambiente local
Malware instala backdoor no GitHub por meio de CI/CD
Megalodon compromete pipeline CI/CD via GitHub, instalando backdoor em artefatos de software antes da entrega em produção
Campanha de envenenamento SEO utiliza impessoalização do Gemini e Claude Code para entregar infostealer
SEO poisoning distribui infostealer via falsos instaladores de Gemini e Claude Code, expondo credenciais corporativas em TI, Finanças e Educação
O Worm que Continua Atacando: Nova Onda Identificada
Worm via supply chain compromete empresa de tecnologia e ameaça cadeia de fornecedores; grupo e objetivo ainda não identificados
Novas atividades maliciosas são relatadas em cibersegurança
Grupo FrostyNeighbor compromete alvos de Governo e Tecnologia via falhas de identidade em operação APT com presença prolongada na rede
Uncovering a Global Android Carrier Billing Fraud Campaign
Malwares Android exploram carrier billing globalmente para debitar valores sem consentimento, expondo fintechs e integradores de pagamento móvel
Marborges Agroindústria é listada como vítima do ransomware Exitium no Brasil
Exitium usou phishing para acessar rede da Marborges, exfiltrou dados e criptografou servidores, paralisando produção e logística
Dataprev confirma vazamento de dados cadastrais de 50 mil beneficiários do INSS
Falha de configuração em ambiente de teste da Dataprev expôs CPFs e dados de 50 mil beneficiários do INSS na internet pública
Routers industriais são explorados, CISA divulga formulário de indicação e hackers atacam postos de gasolina
Roteadores industriais explorados via credenciais padrão e CVEs sem patch expõem redes OT de energia e indústria a acesso não autorizado

INSS confirma vazamento de dados de 2 milhões de beneficiários após falha no Dataprev
Falha em ponto de integração da Dataprev expôs dados de 2 mi de beneficiários do INSS, incluindo 50 mil ativos, com risco direto de fraude previdenciária
Vulnerabilidade crítica no Kernel do Linux expõe servidores brasileiros ao controle total
Falha no Kernel Linux permite acesso root via escalonamento local, expondo servidores de infraestrutura crítica no Brasil a ransomware e exfiltração
Gentleman revela táticas de evasão de defesa em ransomware
The Gentlemen publica táticas de evasão de ransomware com foco em setores financeiro, saúde e tecnologia, expondo falhas em detecção e resposta
Microsoft corrige vulnerabilidades do Defender exploradas em ataque zero-day
Vulnerabilidades zero-day no Microsoft Defender permitiram bypass de proteção em endpoints antes da correção, expondo sistemas corporativos ativamente
Líderes do ataque ao Pix são libertados após falha do governo
Breach na C&M Software comprometeu o SPB e desviou R$ 800 mi via Pix; líderes do grupo soltos por falha do governo na extradição
CTIR Gov alerta para exploração ativa de falhas no Zimbra em redes governamentais
CTIR Gov alerta exploração ativa de Zimbra sem patch em redes governamentais brasileiras, com risco de persistência e exfiltração
Falha grave no Cisco Secure Workload concede privilégios de administrador ao site
Falha CVSS 10.0 no Cisco Secure Workload permite acesso administrativo total sem autenticação — patch disponível e aplicação imediata obrigatória
Polícia apreende serviço de VPN usado em ataques de ransomware e roubo de dados
VPN usada para anonimizar ataques de ransomware é apreendida; infraestrutura de ofuscação de agentes maliciosos desativada por operação policial
Microsoft alerta sobre falhas zero-day no Defender sendo exploradas em ataques
Zero-days no Microsoft Defender explorados ativamente permitem bypass de detecção em endpoints corporativos sem patch disponível
Setor financeiro é o maior alvo de DDoS
Hacktivistas pró-Irã lideram ataques DDoS contra o setor financeiro, comprometendo disponibilidade de serviços e fintechs no Brasil
Escritório Americo Advogados é listado em site de vazamento por grupo de ransomware
Americo Advogados é listado em site de ransomware; documentos de clientes e contratos sob risco de publicação por extorsão dupla
Falha de configuração expõe 3.800 repositórios no GitHub e ameaça cadeias de suprimento
3.800 repositórios GitHub expostos por falha em CI/CD revelaram credenciais AWS/Azure de empresas brasileiras, com risco imediato de comprometimento de infraestrutura
Novo Trojan PixRevolution utiliza operadores humanos para fraudar pagamentos no Brasil
Trojan Android redireciona pagamentos Pix em tempo real via operador humano remoto; vetor: fake Google Play Store com APKs de marcas legítimas
Vulnerabilidade zero-day MiniPlasma no Windows afeta usuários brasileiros
Zero-day MiniPlasma permite RCE em Windows via patches incompletos; APTs e ransomware exploram ativamente em redes corporativas brasileiras
Grupo RansomHub lista Administração do Porto de São Francisco do Sul como vítima de ransomware
RansomHub lista Porto de São Francisco do Sul após comprometer sistemas administrativos, com risco de vazamento de dados e interrupção operacional
Vazamento em massa na Dígitro Tecnologia expõe ferramentas de inteligência do governo
Vazamento de código-fonte e 0-days da Dígitro expõe arquitetura de interceptação usada por 150+ órgãos de segurança pública
Vazamento massivo expõe 244 milhões de credenciais de brasileiros na base ALIEN TXTBASE
244 mi de credenciais brasileiras com senhas em texto claro disponíveis para credential stuffing automatizado contra bancos, VPNs e e-commerces
Sistemas do STJ operam com lentidão após tentativa de ataque de negação de serviço
DDoS por ativistas derrubou parcialmente o portal do STJ no horário comercial; sem invasão ou vazamento, dano foi de disponibilidade operacional
Banco Central comunica vazamento de dados de chaves Pix de clientes do Agibank
Credenciais legítimas usadas indevidamente no DICT expuseram CPFs e nomes de clientes Pix do Agibank — 6º caso no ano
Ataque via Sinqia desvia R$ 750 milhões do sistema Pix e atinge bancos brasileiros
Credenciais de fornecedores da Sinqia foram usadas para desviar R$ 750 mi via Pix, expondo falha crítica na gestão de acesso de terceiros
Trojan Piranha utiliza técnicas de engenharia social para roubar credenciais no Brasil
Trojan Piranha intercepta credenciais e tokens 2FA via overlay em apps bancários e executa transferências PIX fraudulentas
Hospital em São Paulo interrompe agendamentos após suspeita de invasão cibernética
Hospital em SP suspende agendamentos após invasão; prontuários inacessíveis e protocolos manuais ativados durante investigação forense
Ataque à Booking.com expõe dados de reservas e cartões de usuários no Brasil
Credenciais de hotéis parceiros comprometidas por engenharia social expuseram dados de hóspedes e viabilizaram phishing financeiro no Brasil
Exposição de repositório Git de e-commerce brasileiro revela chaves de acesso críticas
Repositório público no GitHub expôs chaves AWS e credenciais de produção de varejista brasileira, permitindo acesso não autorizado à nuvem por horas
BTG Pactual detecta movimentações suspeitas e reforça infraestrutura de segurança
BTG Pactual contém movimentações suspeitas ligadas à exploração de APIs Pix com uso de identidades sintéticas para burlar antifraude
Brasil entra no Top 10 de países mais afetados por ransomware em 2026
Brasil no top 10 global de ransomware em 2026: 4.118 ataques/semana, alta de 46%, com Qilin liderando extorsões na indústria e varejo
Fintech CorpX sofre fraude de R$ 18 milhões via Pix após falha em tecnologia de terceiros
CorpX perde R$ 18 mi em único Pix após falha em fornecedor terceiro burlar validação sem acionar sistemas de detecção de fraude
Grupo Dragonforce ataca FGV e vaza 1,5 TB de dados de alunos e professores
FGV sofre ransomware do grupo Dragonforce com 1,52 TB exfiltrados; dados de alunos e docentes sob risco de exposição na dark web
Falha em API de Fintech brasileira expõe dados sensíveis de 500 mil usuários
BOLA em API da NuCred expôs CPF, PIX e transações de 500 mil clientes — violação LGPD com risco de sanção e fraude em escala
Brasil registra recorde de 4.118 ataques cibernéticos semanais por organização em maio
Brasil registra 4.118 ataques semanais por organização em maio, alta de 46% em 12 meses, liderada por phishing com IA generativa
Unimed Porto Alegre reporta instabilidade em sistemas após incidente cibernético
Unimed Porto Alegre sofre intrusão que derruba atendimento digital e bloqueia acesso a históricos clínicos; extensão do breach ainda sob apuração
Ataque cibernético paralisa operações da gigante de logística Andreani na Argentina
BlackBasta comprometeu credenciais de terceiros para paralisar WMS e rastreamento da Andreani, forçando operação manual em toda a rede
Hospital Sírio-Libanês detecta campanha de phishing que visa dados de pacientes
Phishing via WhatsApp explorou identidade do Sírio-Libanês para obter dados e pagamentos de pacientes sem comprometer sistemas internos
Vulnerabilidade Zero-Day em ERP líder de mercado no Brasil é explorada ativamente
Zero-day RCE em ERP líder no Brasil explorado pelo APT-BR-22 para implantar backdoors e expor dados fiscais e financeiros corporativos
Governo brasileiro é o setor mais visado por ataques cibernéticos em maio de 2026
Governo brasileiro liderou ataques em mai/2026, com +4.118 tentativas semanais por órgão; exfiltração de dados de cidadãos é o vetor crítico
Falha em API do C6 Bank permite acesso indevido a dados de transações Pix
Falha BOLA em API do C6 Bank expôs dados Pix de milhares de correntistas após atualização remover controles de autorização
Vulnerabilidade crítica em plugin WordPress expõe sites de PMEs no Brasil
RCE em plugin WordPress expõe e-commerces brasileiros a skimming Magecart e backdoors via cadeia de suprimentos de software
Grupo Soma suspende e-commerce e lojas físicas após ataque de ransomware
Ransomware do grupo Medusa paralisou e-commerce e faturamento do Grupo Soma após phishing e movimento lateral em ambiente híbrido
CPFL Energia contém tentativa de intrusão em rede de sistemas industriais
CPFL bloqueia intrusão via IoT em rede OT de subestações; sistemas SCADA não foram comprometidos, mas superfície exposta permanece ativa
Brasil lidera ranking de falhas na detecção de ataques de identidade, aponta Sophos
Brasil lidera falhas na detecção de ataques de identidade; credenciais vazadas e contas de serviço são a porta de entrada para ransomware
Grupos de ransomware como Qilin e LockBit ampliam foco em ataques no Brasil
Qilin e LockBit intensificam ataques ao Brasil em 2026 com dupla extorsão, mirando Indústria, Saúde e Tecnologia
Uso de IA em ataques cibernéticos no Brasil foca em exfiltração de dados sensíveis
IA generativa acelera APTs no Brasil: 64% das violações miram dados sensíveis via phishing automatizado nos setores financeiro, tecnologia e saúde
Grupo The Gentlemen expande operações de ransomware no Brasil
The Gentlemen combina LotL e exfiltração prévia à criptografia, tornando backups insuficientes como única linha de defesa
Falha crítica em plugin Burst Statistics ameaça sites WordPress no Brasil
Falha na API REST do Burst Statistics expõe ~200 mil sites WordPress a takeover administrativo sem senha; exploração ativa confirmada
Pesquisa aponta que 91% das empresas no Brasil sofreram ataques de identidade
91% das empresas no Brasil sofreram violações de identidade; 93% concedem acessos excessivos a usuários e sistemas automatizados

Hackers miram redes temporárias em eventos corporativos no Brasil, alerta Tokio Marine
Ataques a redes provisórias de eventos cresceram 85% no Brasil; credenciais e dispositivos corporativos são os alvos diretos
Rede Drogaria Drogales é listada por grupo de ransomware em site de leak
Thegentlemen lista Drogales em site de leak; PDVs e dados sensíveis de saúde de clientes sob risco de exposição com implicações LGPD
Farmacêutica Greenpharma é alvo de ransomware pelo grupo Thegentlemen
Greenpharma sofre dupla extorsão pelo grupo Thegentlemen, com risco de exposição de P&D, patentes e dados regulatórios sensíveis
Prefeitura de Santo Antônio da Patrulha sofre ataque de ransomware
Prefeitura gaúcha tem dados de cidadãos exfiltrados e publicados por grupo de ransomware; serviços digitais municipais foram interrompidos
Vulnerabilidade no Burst Statistics expõe 200 mil sites WordPress a invasões
CVE-2026-8181 no plugin Burst Statistics permite acesso admin sem senha em 200 mil sites WordPress, expondo dados e infraestrutura
Ataque à C&M Software compromete contas de seis instituições financeiras no Brasil
Fornecedora SaaS C&M comprometida via credenciais legítimas expõe contas de reserva de seis instituições financeiras brasileiras
Grupo RansomHub ataca autoridade portuária de São Francisco do Sul
RansomHub criptografou sistemas do Porto de São Francisco do Sul via serviços expostos, forçando operação em contingência
Grupo The Gentlemen lista organizações corporativas brasileiras como vítimas de ransomware
The Gentlemen usa RaaS com anti-EDR e exfiltração de dados para extorquir corporações brasileiras sem depender de criptografia
Grupo Lockbit 5.0 lista empresa de RH Selpe Consultoria em site de vazamentos
LockBit 5.0 lista Selpe Consultoria após exfiltrar dados de RH; CPFs e históricos profissionais de clientes corporativos sob risco de exposição
Banco Central confirma vazamento de chaves Pix da Credifit
Credifit vaza chaves Pix em maio/2026; exposição viabiliza personificação de usuários e replay de transações no ecossistema Pix
Vulnerabilidade zero-day em gateways da Check Point sofre exploração ativa no Brasil
CVE-2024-24919 expõe hashes de senhas em gateways Check Point VPN; exploração ativa no Brasil permite comprometimento de AD em horas
Polícia desarticula quadrilha que desviou R$ 40 milhões do Banco do Brasil
Insiders e agentes externos desviaram R$ 40 mi do Banco do Brasil via scripts maliciosos e manipulação biométrica de 2 mi de clientes
Grupo de ransomware lista distribuidora de gás Consigaz em site de vazamentos
Consigaz é listada por grupo de ransomware após exfiltração de dados corporativos, com risco direto à continuidade da distribuição de GLP
Malware Vidar ataca Brasil para roubo de identidades corporativas
Vidar rouba credenciais corporativas via phishing no Brasil e abastece grupos de ransomware com acessos prontos para uso
Grupo Coinbasecartel afirma ter roubado 3TB de dados da JBS Brasil em ataque
Coinbasecartel alega 3TB exfiltrados da JBS Brasil via acesso comprado e movimento lateral, expondo dados operacionais e comerciais
Sicoob enfrenta instabilidade após ataque de ransomware em sistemas centrais
Ransomware via engenharia social paralisou canais digitais do Sicoob; restauração por backup gerou horas de indisponibilidade para cooperados
Ataques cibernéticos contra órgãos públicos no Brasil triplicam em 2026, diz GSI
Ataques APT contra o governo brasileiro triplicaram em 16 meses; IA automatiza exploração de legados e expõe dados de cidadãos
Trojan brasileiro TCLBANKER mira 59 instituições financeiras via WhatsApp
TCLBANKER mira credenciais de 59 instituições financeiras via WhatsApp e Outlook, propagando-se por contas legítimas comprometidas
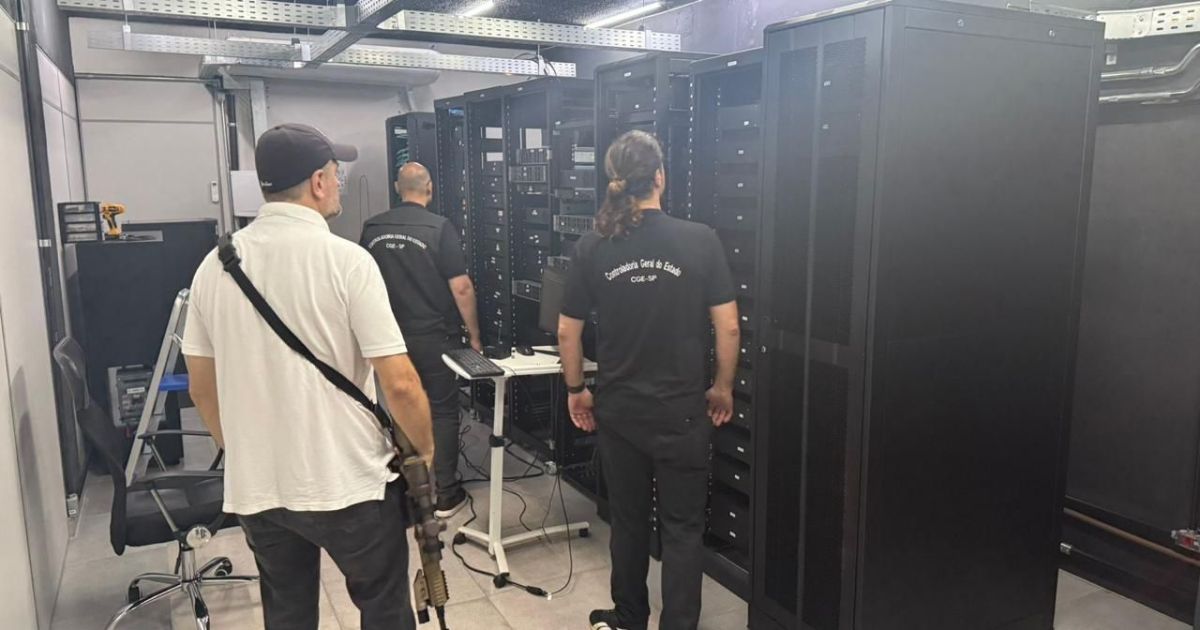
Operação policial combate infraestrutura de ataques contra o Governo de São Paulo
Atacantes usaram C2 em data centers legítimos para invadir sistemas do Governo de SP; operação policial interrompeu a infraestrutura ativa

Invasão no Banco Rendimento interrompe operações e afeta sistema Pix
Banco Rendimento teve contas comprometidas e Pix paralisado após intrusão que explorou falhas de autenticação e controle de acesso
TwizAdmin opera esquema de clippers, infostealers e ransomware em múltiplas etapas
TwizAdmin combina clipper, infostealer e ransomware em cadeia sequencial, comprometendo credenciais e criptografando dados em Financeiro, Tecnologia e Varejo
Ataques de negação de serviço contra setor financeiro brasileiro disparam no último ano
DDoS contra bancos brasileiros cresce 1.801% em 2024, derrubando canais digitais e sistemas Pix em janelas críticas de transação
Grupo RansomHub lista rede Bandeirante Supermercados como vítima de ransomware
RansomHub lista Bandeirante Supermercados com alegação de exfiltração de dados financeiros e risco de publicação por não pagamento de resgate
Banco Central comunica vazamento de dados de chaves PIX de usuários da 99Pay
99Pay expõe dados de 39.220 chaves PIX por falha em API; nome, CPF e conta comprometidos — risco imediato de phishing e sanção LGPD
ANPD intensifica fiscalização contra Hapvida por vulnerabilidades em dados de saúde
ANPD fiscaliza Hapvida por misconfiguration em bancos de dados e interfaces web que expuseram prontuários de pacientes
FenaSaúde interrompe sistemas após sofrer incidente cibernético no Brasil
FenaSaúde derruba sistemas após intrusão; risco de exfiltração de dados de operadoras de saúde associadas ainda não dimensionado
E-commerce VX Case é listada por cibercriminosos em site de vazamento de dados
VX Case é listada em site de ransomware com indícios de exfiltração de dados de clientes e risco de exposição de bases transacionais
Falha em chatbot da Unimed expõe 14 milhões de mensagens e dados de clientes
Misconfiguration em banco de dados expôs 14 mi de mensagens do chatbot da Unimed, incluindo dados sensíveis de saúde de beneficiários
Grupo KillSec ataca empresa de software de saúde MedicSolution no Brasil
KillSec exfiltrou 34 GB da MedicSolution via bucket S3 público, expondo prontuários e dados de menores de clientes do setor de saúde
Grupo Ransomhub ataca Porto de São Francisco do Sul e interrompe operações
RansomHub criptografou servidores do Porto de São Francisco do Sul e exfiltrou dados, interrompendo operações administrativas
Prefeitura de Almirante Tamandaré sofre ataque hacker e suspende serviços administrativos
Ransomware derrubou sistemas da Prefeitura de Almirante Tamandaré, suspendendo NFs, transparência e atendimento ao cidadão